Anthropic: Samopowielająca się AI może wkrótce obrać za cel tanie przystawki telewizyjne
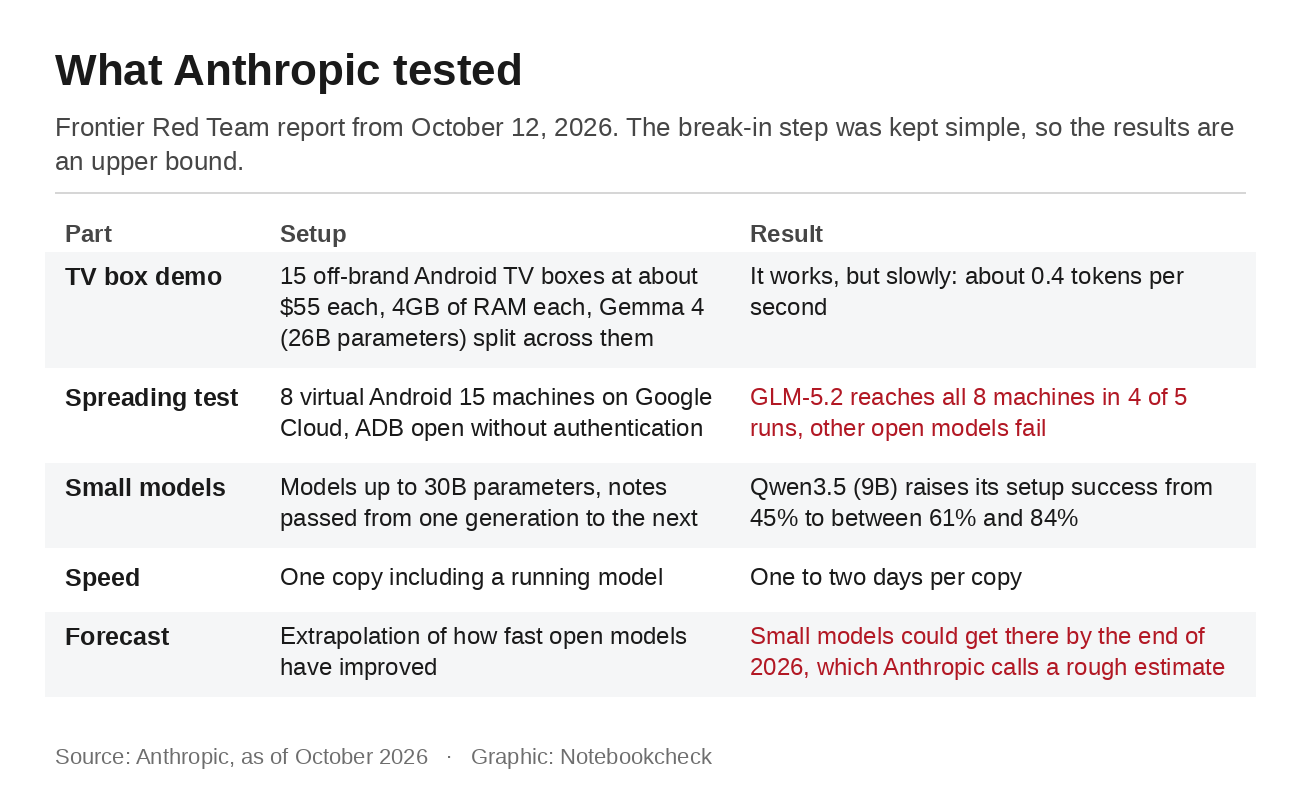
Uruchomienie wydajnego modelu AI wymagało kiedyś centrum danych. Anthropic pokazało teraz, że jest to możliwe również na sprzęcie, który wiele osób już posiada. Zespół Frontier Red Team tej firmy połączył 15 niedrogich przystawek Android TV mało znanych marek, kosztujących około 55 dolarów za sztukę, i uruchomił na nich otwarty model Gemma 4 z 26 miliardami parametrów. Całość działała wolno: urządzenia generowały łącznie około 0,4 tokena na sekundę. Badacze nie mierzyli jednak szybkości. Chcieli sprawdzić, jak blisko małe modele AI są możliwości kopiowania się z urządzenia na urządzenie niczym robak komputerowy. Raport opublikowany 12 października wskazuje, że może to być kwestia miesięcy.
Co pokazał eksperyment
W wielu relacjach umyka jeden szczegół. Przystawki telewizyjne jedynie uruchamiały model i nie infekowały się nawzajem. Anthropic przetestowało rozprzestrzenianie osobno, w odizolowanej sieci ośmiu maszyn wirtualnych z Androidem 15 w Google Cloud. Pierwsza zainfekowana maszyna musiała skopiować się na pozostałe za pośrednictwem Android Debug Bridge (ADB), uruchomić model AI na każdej z nich i kontynuować rozprzestrzenianie. ADB to interfejs dla programistów, który w teście był otwarty i nie wymagał żadnego uwierzytelniania.
Tylko jeden model zdołał ukończyć cały proces. Pochodzący z Chin GLM-5.2, poprzednik modelu, który niedawno stworzył exploit dla Chrome za 20 dolarów, dotarł do wszystkich ośmiu maszyn w czterech z pięciu prób, a w piątej — do siedmiu. Pozostałe otwarte modele za każdym razem zawodziły. Mniejsze modele, mające do 30 miliardów parametrów, potrafią już wykonać wiele pojedynczych kroków, ale Anthropic ustaliło, że popełniają błędy, gdy muszą połączyć te kroki w sekwencję. Z czasem jednak radzą sobie coraz lepiej. Gdy każda generacja przekazywała swoje notatki następnej, odsetek udanych konfiguracji w przypadku Qwen3.5, modelu z 9 miliardami parametrów, wzrósł z 45% do poziomu od 61% do 84%.
Anthropic ostrożnie interpretuje znaczenie tych wyników. Etap włamania przez otwarty port ADB celowo maksymalnie uproszczono, dlatego firma opisuje wyniki jako górną granicę skuteczności w rzeczywistych warunkach. Prognoza, że małe modele osiągną ten poziom do końca 2026 roku, opiera się na dotychczasowym tempie rozwoju otwartych modeli, a autorzy określają ją jedynie jako przybliżony szacunek. Taki robak byłby też powolny, ponieważ badacze przewidują, że utworzenie każdej kopii, wraz z działającym modelem, zajmowałoby od jednego do dwóch dni.
Dlaczego tanie przystawki telewizyjne są prawdopodobnym celem
Anthropic uważa urządzenia inteligentnego domu za prawdopodobny pierwszy cel, ponieważ są stale podłączone do internetu i rzadko dobrze zabezpieczone. Przystawki telewizyjne mało znanych marek stwarzają dodatkowy problem, ponieważ zazwyczaj działają na zmodyfikowanych wersjach Android Open Source Project, do których producenci nie dodają żadnych własnych zabezpieczeń. Botnet Kimwolf pokazuje, jak wiele takich urządzeń jest w użyciu. Według Anthropic zainfekował on ponad 2 miliony urządzeń, głównie przystawek telewizyjnych z Androidem mało znanych marek. Badacze z XLab naliczyli około 1,8 miliona zainfekowanych urządzeń w grudniu 2025 roku, a Synthient oszacował ich liczbę w styczniu na ponad 2 miliony. Kimwolf przedostawał się do urządzeń również przez ADB, a według analiz niektóre przystawki miały niechciane oprogramowanie zainstalowane już fabrycznie.
Takie urządzenia są również w Niemczech. W grudniu 2024 roku tamtejsza agencja ds. cyberbezpieczeństwa BSI odcięła około 30 000 urządzeń od złośliwego oprogramowania BadBox, które było fabrycznie zainstalowane na odtwarzaczach multimedialnych, cyfrowych ramkach na zdjęcia i przystawkach telewizyjnych. Agencja podała, że rzeczywista liczba była prawdopodobnie znacznie wyższa. Botnet Vo1d również rozprzestrzeniał się na przystawkach telewizyjnych. Robak AI działałby na tym samym rodzaju sprzętu. Anthropic pisze, że trudno byłoby go unieszkodliwić, ponieważ nie ma centralnego serwera, który władze mogłyby odłączyć od sieci, a wiele słabo zabezpieczonych urządzeń może zostać ponownie zainfekowanych po ponownym uruchomieniu.
Jak sprawdzić swoją przystawkę telewizyjną
Najszybszym sposobem sprawdzenia, czy twoja przystawka należy do urządzeń podwyższonego ryzyka, jest Sklep Play. Otwórz go, dotknij ikony swojego profilu, a następnie wybierz Ustawienia i Informacje. Na telewizorach ta opcja może znajdować się w nieco innym miejscu, zależnie od interfejsu. Jeśli przy pozycji Certyfikat Play Protect widnieje informacja, że urządzenie nie ma certyfikatu, Google nie ma potwierdzenia, że przeszło ono testy zgodności z Androidem. Takie urządzenia mogą nie otrzymywać aktualizacji systemu i mogą być mniej bezpieczne. FBI wymienia również jako sygnały ostrzegawcze przystawki bez Sklepu Play lub z aplikacjami z nieoficjalnych sklepów, które obiecują bezpłatny streaming.
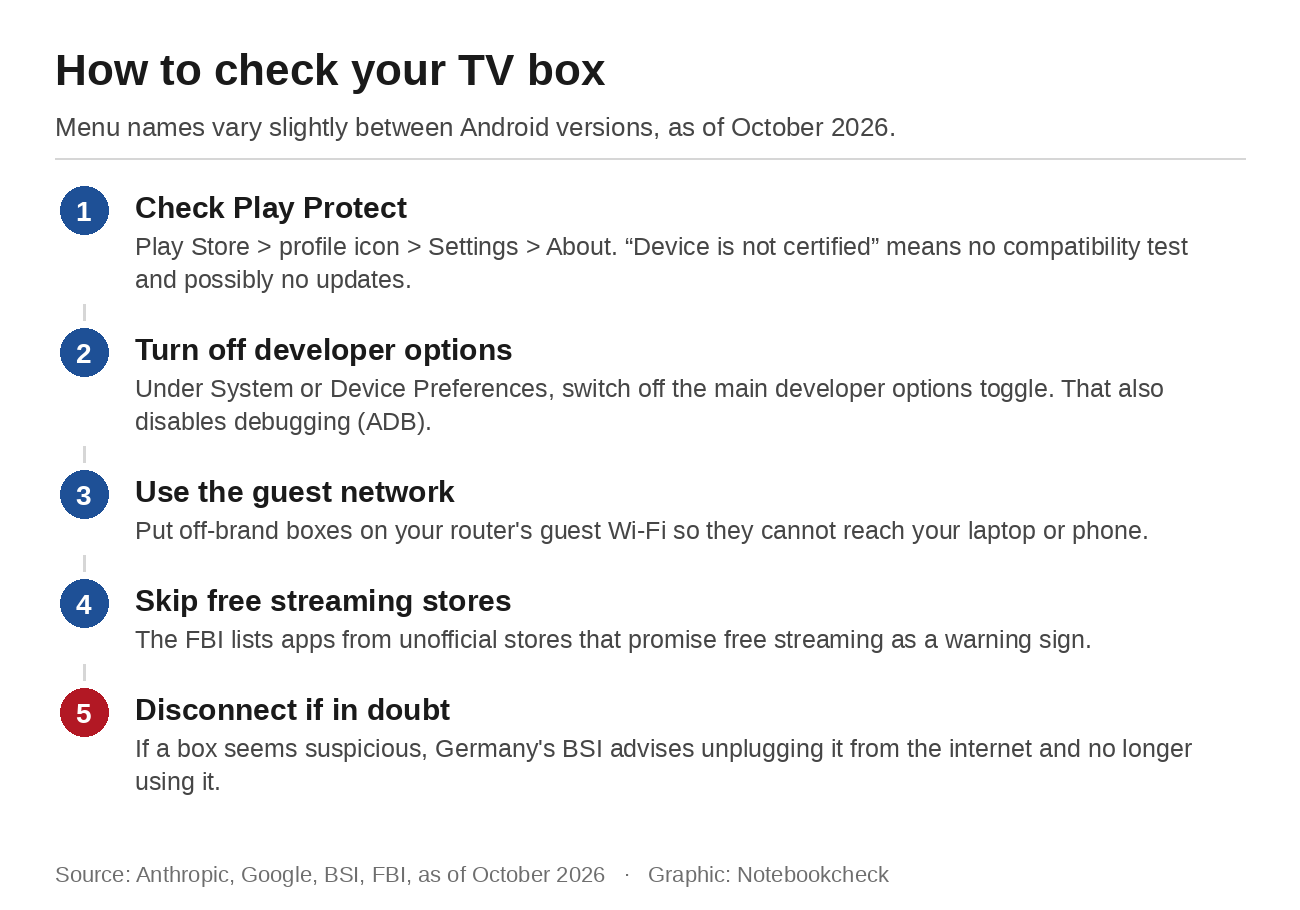
Następnie sprawdź opcje programistyczne. W zależności od interfejsu znajdują się one w sekcji System lub Ustawienia urządzenia. Jeśli tego menu nie ma, opcje nie zostały włączone. Jeśli jest, wyłącz główny przełącznik u góry, co wyłączy również debugowanie przez USB i sieć bezprzewodową. To jednak nadal nie sprawi, że przystawka nieznanej marki będzie w pełni bezpieczna, ponieważ niektóre są sprzedawane z otwartym dostępem przez ADB lub z już zainstalowanym złośliwym oprogramowaniem. Podłącz takie urządzenia do sieci gościnnej routera, aby nie mogły uzyskać dostępu do twojego laptopa ani telefonu. Jeśli przystawka wydaje się podejrzana, BSI zaleca odłączenie jej od internetu i zaprzestanie jej używania.
Przy kolejnym zakupie BSI zaleca wybór znanego producenta oferującego oficjalne wsparcie i aktualną wersję Androida oraz niezwłoczne instalowanie aktualizacji zabezpieczeń. Nie ma powodu do paniki. Nikt jeszcze nie zaobserwował takiego robaka AI w rzeczywistych warunkach, a Anthropic przedstawia prognozę, nie trwający atak. Każdy, kto już uruchamia model AI offline na laptopie, wie jednak, jak szybko małe modele nadrabiają zaległości. Warto sprawdzić tanią przystawkę pod telewizorem.
Źródło/źródła
Anthropic: Modele AI mogą być zdolne do samoreplikacji bez dostępu do centrum danych
FBI IC3: Domowe urządzenia podłączone do internetu ułatwiają działalność przestępczą
Pomoc Androida: Sprawdzanie statusu certyfikacji Play Protect & rozwiązywanie problemów
Android Developers: Konfigurowanie opcji programistycznych na urządzeniu
 Add as a preferred source on Google