ASOS zhakowany, użytkownicy otrzymują dziwne powiadomienia push
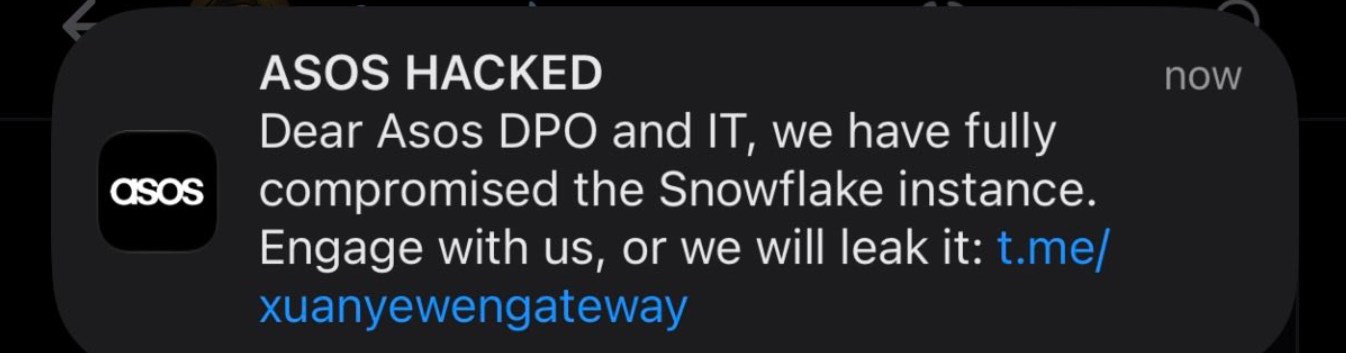
Klienci ASOS otrzymali dziś nietypowe powiadomienie z aplikacji mobilnej sprzedawcy, w którym domniemani hakerzy twierdzili, że włamali się do systemów firmy. ASOS obecnie bada ten incydent, ale firma nie potwierdziła jeszcze pełnego zakresu naruszenia bezpieczeństwa ani tego, czy uzyskano dostęp do danych klientów.
Powiadomienie pojawiło się z tytułem „ASOS zhakowany” i było skierowane bezpośrednio do inspektora ochrony danych firmy oraz zespołu IT. W wiadomości atakujący twierdzili, że „w pełni przejęli kontrolę” nad instancją Snowflake należącą do ASOS, i grozili ujawnieniem informacji, jeśli firma się z nimi nie skontaktuje. Klienci otrzymali również link do kanału na Telegramie, który wydaje się należeć do grupy nazywającej się Xuanye Group.
Dla tych, którzy nie wiedzą: Snowflake to platforma chmurowa, której firmy używają do przechowywania, przetwarzania i analizowania dużych ilości danych. W tej chwili nie wiadomo, jakie informacje ASOS przechowywał na platformie ani do jakich danych atakującym udało się uzyskać dostęp.
Niepokojące jest to, że wiadomość została dostarczona za pośrednictwem oficjalnej aplikacji ASOS. A według ekspertów ds. cyberbezpieczeństwa wysłanie powiadomienia push do klientów może wskazywać na dostęp do systemów wykraczających poza bazę danych, choć twierdzenia atakujących nie zostały jeszcze niezależnie potwierdzone.
Warto również pamiętać, że dopóki firma nie poda więcej szczegółów, klienci powinni zachować ostrożność wobec podejrzanych e-maili, SMS-ów lub innych wiadomości rzekomo związanych z incydentem i unikać otwierania nieznanych linków.
Źródło(-a)
 Add as a preferred source on Google