Zaloguj się przez Google: Usunięcie aplikacji nie powoduje cofnięcia dostępu
Niebieski przycisk pozwala zaoszczędzić pół minuty. Bez formularza, bez nowego hasła – wystarczy jedno kliknięcie opcji „Zaloguj się przez Google”, a usługa jest gotowa do użycia. Następnie ma miejsce proces, którego nikt nie widzi. Usługa otrzymuje token, który od tej pory należy do niej. Znajduje się on na serwerach dostawcy, a nie na Państwa telefonie. Właśnie dlatego pozostaje on tam nawet po usunięciu aplikacji.
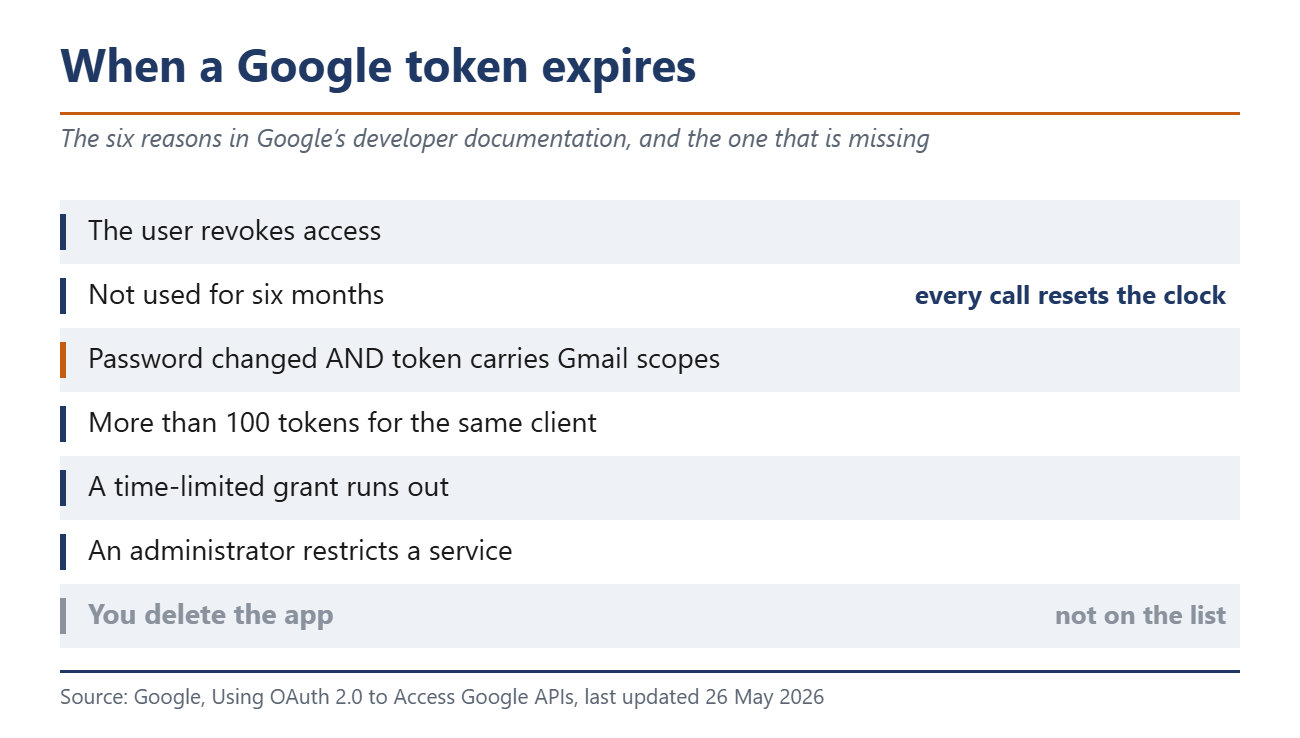
Dokumentacja dla programistów Google wymienia przyczyny, dla których token odświeżający przestaje działać. Wygasa on, gdy użytkownik cofnie dostęp. Wygasa po sześciu miesiącach bez użycia. Wygasa, gdy użytkownik zmieni hasło, a token zawiera zakresy uprawnień Gmaila. Wygasa również, gdy na koncie znajduje się ponad 100 tokenów dla tego samego klienta, gdy wygaśnie uprawnienie ograniczone czasowo lub gdy administrator ograniczy dostęp do usługi. Usunięcie aplikacji nie znajduje się na tej liście. Informacja o odinstalowaniu nigdy nie dociera do serwera dostawcy.
Zasada sześciu miesięcy nie rozwiązuje problemu
Ten drugi powód brzmi uspokajająco. Pół roku, a potem wszystko się kończy. Zegar tyka tylko wtedy, gdy nic nie oddziałuje na token, a każde wywołanie resetuje go do zera. Usługa synchronizująca kontakty w tle odnawia swój dostęp bez ograniczeń. Podobnie działa usługa, która raz w tygodniu odczytuje Państwa kalendarz. Zasada ta ma zastosowanie tylko tam, gdzie i tak nic się nie dzieje.
W czerwcu 2025 r. firma Google wprowadziła drugą procedurę czyszczenia, która ma dwojakie skutki. Klienty deweloperskie, które nie były używane przez sześć miesięcy, są automatycznie usuwane. Strona pomocy wyjaśnia, co przestaje działać. Usługi nie można już używać do logowania za pomocą konta Google, a istniejące tokeny przestają działać. Tak więc usługa, w której nigdy nie ustalił Pan własnego hasła, może pewnego dnia odmówić otwarcia.
Nowe hasło chroni jedynie skrzynkę odbiorczą
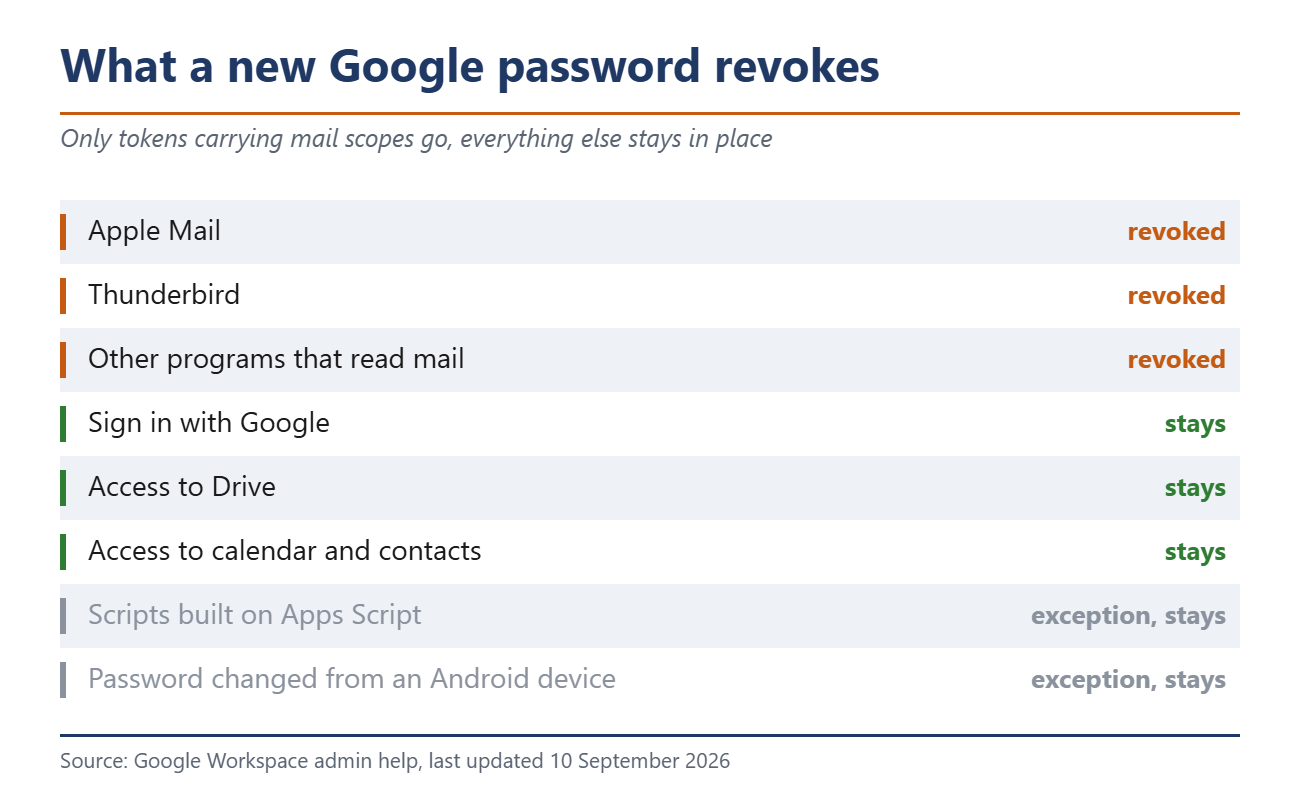
Najczęstszą radą pojawiającą się po odczuciu niepokoju jest zmiana hasła. W przypadku Google działa to tylko w jednym obszarze. Pomoc dla administratorów informuje, że tokeny dla niektórych produktów są unieważniane po zmianie hasła, a dotyczy to tych obejmujących zakres poczty elektronicznej. Programy Apple Mail i Thunderbird przestają się synchronizować. To samo dotyczy innych programów do obsługi poczty.
Wszystko inne pozostaje nienaruszone po wprowadzeniu nowego hasła. Dotyczy to zwykłego logowania za pomocą konta Google, dostępu do Dysku, kalendarza oraz kontaktów. Dokumentacja dla programistów zawiera kluczowe półzdanie, którego nikt spoza branży nie czyta. Token traci ważność, gdy użytkownik zmieni hasło, a token ten obejmuje zakresy Gmaila.
Nawet w przypadku poczty elektronicznej Google wymienia trzy wyjątki. Wyłączone są skrypty oparte na Apps Script. Zmiana hasła z urządzenia z systemem Android nie powoduje utraty dostępu tego urządzenia. Nie ma to również wpływu na sesje IMAP uwierzytelniane w ten sposób.
Gdzie szukać informacji – według poszczególnych dostawców
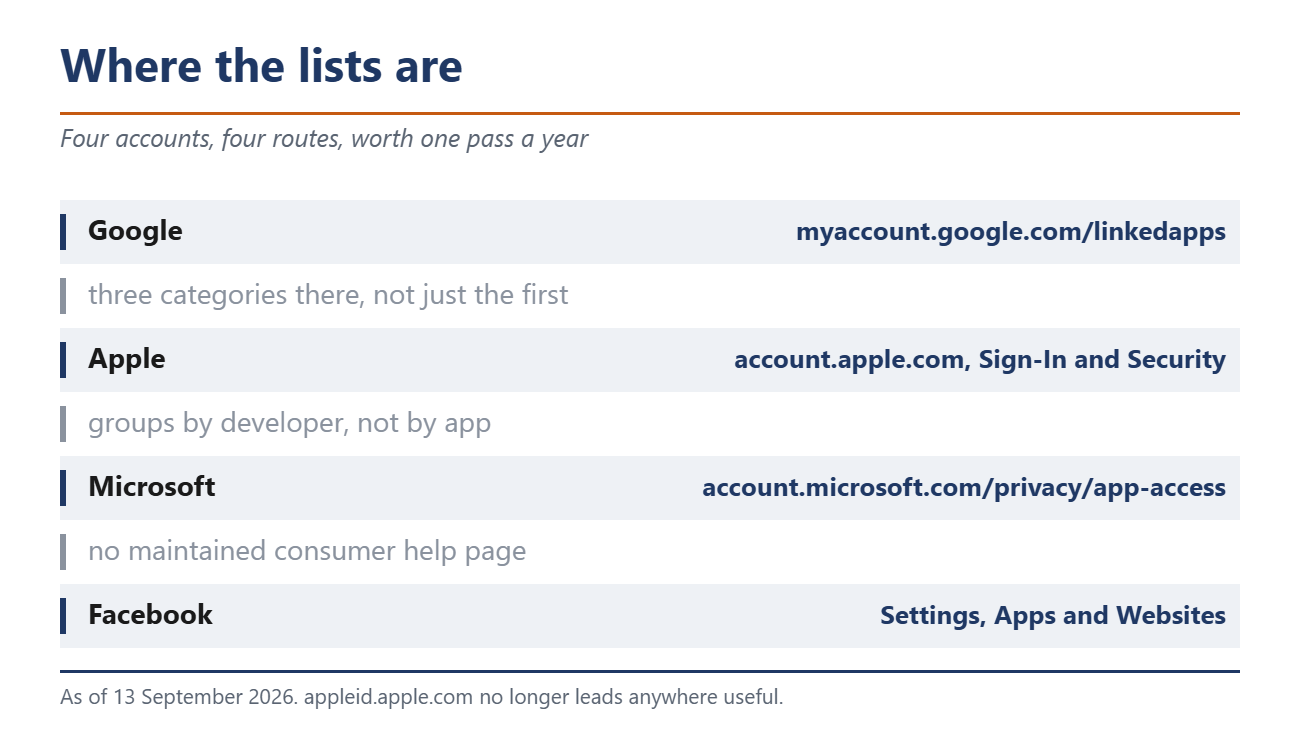
Firma Google udostępnia listę pod adresem myaccount.google.com/linkedapps. Zawiera ona trzy kategorie, a każdy, kto sprawdzi tylko pierwszą z nich, pominie połowę informacji. Opcja „Zaloguj się przez Google” obejmuje zwykłe logowanie. Opcja „Dostęp do konta” obejmuje usługi, które odczytują dane. Trzecią grupę stanowią połączone konta. Aby usunąć wpis, należy go zaznaczyć, otworzyć szczegóły, a następnie wybrać opcję zaprzestania korzystania z funkcji „Zaloguj się przez Google” lub cofnięcia dostępu.
Firma Apple przeniosła tę stronę. Stara strona appleid.apple.com nie prowadzi już do żadnej przydatnej lokalizacji. Aktualna ścieżka pomocy to: account.apple.com, następnie „Logowanie i bezpieczeństwo”, a następnie „Zaloguj się przez Apple”. Na iPhonie ścieżka dostępu to: „Ustawienia”, Państwa imię i nazwisko, a następnie „Zaloguj się za pomocą Apple”. Należy zwrócić uwagę na jeden szczegół, ponieważ firma Apple grupuje konta według deweloperów, a nie według aplikacji. Usunięcie jednego uprawnienia powoduje jego usunięcie dla wszystkich aplikacji tego dewelopera.
W serwisie Facebook sekcja ta nosi nazwę „Aplikacje i strony internetowe”. W przypadku kont Microsoft należy przejść na stronę account.microsoft.com/privacy/app-access, przy czym warto zwrócić uwagę na pewną istotną kwestię. Nie ma aktualnej strony pomocy dla użytkowników indywidualnych, która by to omawiała, a oficjalny przewodnik firmy Microsoft dotyczy kont służbowych i szkolnych. W przewodniku tym znajduje się jedna informacja, na którą użytkownicy indywidualni powinni zwrócić uwagę. Niektórych uprawnień nie można cofnąć po ich przyznaniu przez administratora.
Czego nie można osiągnąć poprzez cofnięcie uprawnień
Na tym kończy się proces czyszczenia, o czym informuje firma Google w swojej pomocy. Usunięcie połączenia powoduje wyłączenie automatycznego logowania. Nie powoduje to jednak usunięcia danych przechowywanych w serwisie strony trzeciej.
Facebook ujmuje to w podobny sposób i przekazuje problem dalej. Aplikacja lub gra mogła zapisać informacje z okresu, w którym z niej Pan/Pani korzystał(a), jak podaje sekcja pomocy, i powinien Pan/Pani skontaktować się z twórcą w sprawie usunięcia wszelkich danych, które nadal przechowuje. Firma Apple przedstawia tę samą kwestię z innej perspektywy. Po ponownym zalogowaniu się za pomocą Apple wraca Pan/Pani do tego samego konta.
Naukowcy z Uniwersytetu Illinois w Chicago zbadali tę kwestię w 95 głównych serwisach. Wyniki swoich badań zaprezentowali podczas konferencji USENIX Security w 2018 roku. Wówczas 89,5 procent ocenianych przez nich serwisów nie oferowało żadnej możliwości unieważnienia aktywnych sesji. Dane te pochodzą sprzed ośmiu lat, a mechanizmy działania nie uległy zmianie.
Nikt nie wie, ile połączeń ma przeciętne konto. Firmy Google, Apple, Microsoft i Meta nie publikują tych danych, a żadne badanie tego nie mierzy. Ta luka sama w sobie stanowi odpowiedź na pytanie, jak ściśle monitorowany jest ten obszar.
Dlaczego nie jest to eksperyment myślowy
W sierpniu 2025 r. osoby atakujące wykorzystały skradzione tokeny należące do aplikacji Salesloft Drift, aby uzyskać dostęp do danych Salesforce w wielu firmach. Służba Google Threat Intelligence udokumentowała przebieg zdarzeń. Dostęp rozpoczął się 8 sierpnia i trwał co najmniej do 18 sierpnia. Już pierwszego dnia atakujący mieli również wgląd w pocztę elektroniczną z niewielkiej liczby kont Google Workspace. Firmy Salesloft i Salesforce unieważniły wszystkie aktywne tokeny dwa dni po ostatnim zaobserwowanym dostępie. Hasła nie pomogły, podobnie jak logowanie dwuskładnikowe, ponieważ ważny token nie wymaga żadnego z tych elementów.
Firma Meta przyznała, że jej własne działania porządkowe mogą zakończyć się niepowodzeniem. W 2020 r. firma poinformowała, że luka w zabezpieczeniach pozwoliła około 5 000 programistów na dalsze otrzymywanie informacji. Użytkownicy nie korzystali z tych aplikacji od ponad 90 dni.
Zadanie, które należy wykonać z Państwa strony, jest niewielkie. Cztery listy, przejrzenie każdej z nich po kolei i usunięcie wszystkiego, czego nie rozpoznają Państwo lub z czego nie korzystali Państwo od miesięcy. Jeśli po tym czasie dana usługa przestanie się otwierać, będą Państwo mieli odpowiedź na pytanie, czy nadal działała.
Źródło(-a)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google