Włamano się do OpenCode, użytkownicy wzywani do unieważnienia swoich kluczy API
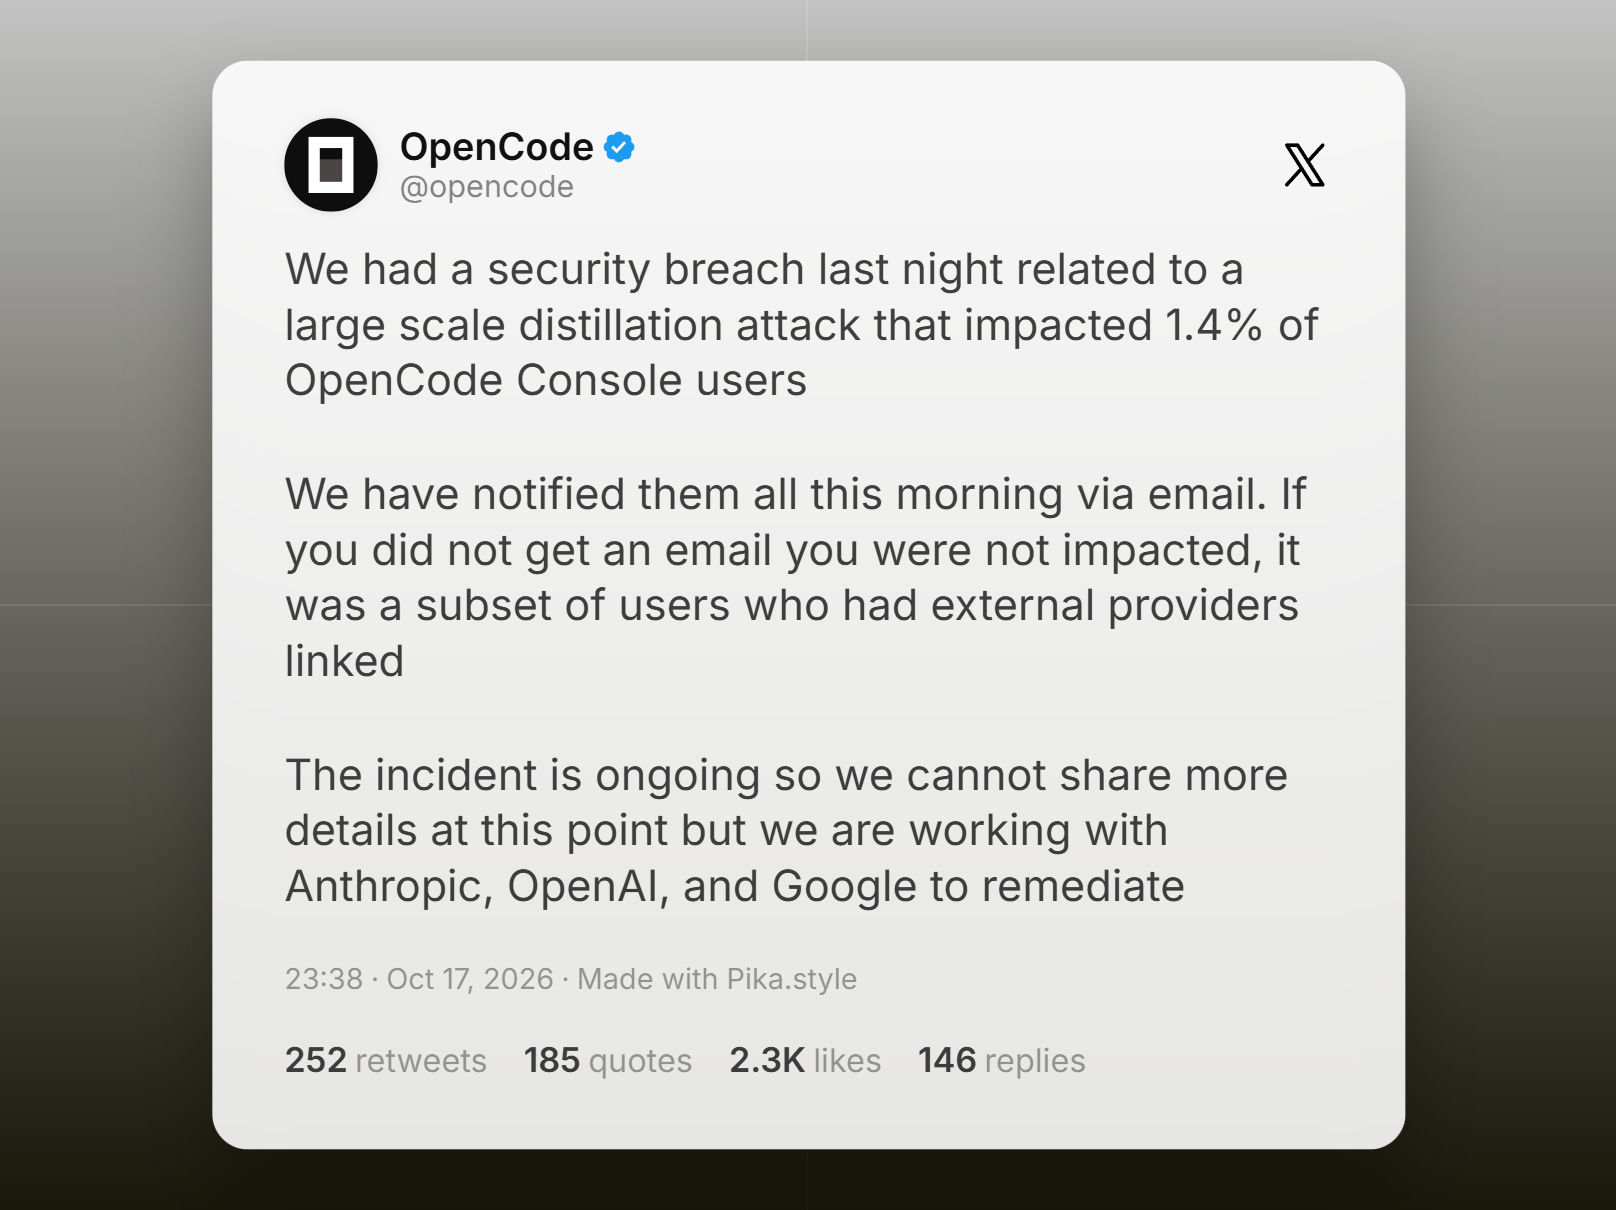
OpenCode obsługuje modele różnych dostawców AI, umożliwiając programistom korzystanie z tego narzędzia do programowania o otwartym kodzie źródłowym przy użyciu własnych kluczy API. Teraz OpenCode wysłało e-maile do użytkowników, ostrzegając, że klucze zewnętrznych dostawców zapisane w ich obszarach roboczych mogły zostać ujawnione w wyniku naruszenia bezpieczeństwa. Kilku użytkowników twierdzi, że na ich kontach u dostawców naliczono już opłaty za działania, których nie autoryzowali.
W wiadomości e-mail OpenCode informuje, że ktoś uzyskał nieautoryzowany dostęp do starszego systemu, który firma właśnie wycofywała z użytku. Firma ostrzega również, że mogło dojść do ujawnienia kluczy API przechowywanych w obszarach roboczych użytkowników, w tym kluczy do usług OpenAI i Anthropic. Klucze te umożliwiają aplikacjom korzystanie z połączonych usług AI, więc ktoś, kto wejdzie w posiadanie takiego klucza, może wysyłać żądania na koszt właściciela konta.
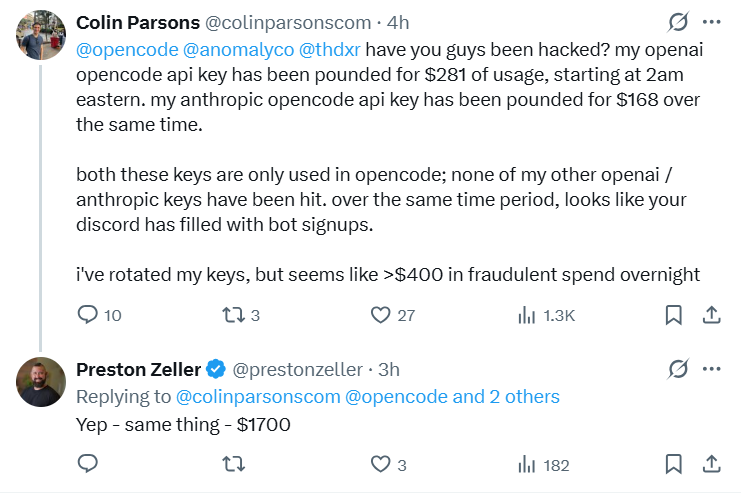
Wątek na Reddicie zawiera kilka zgłoszeń dotyczących nieoczekiwanych wydatków. Jeden z użytkowników zgłosił nieautoryzowane opłaty w wysokości $400 na koncie Anthropic, a inny poinformował, że opłaty za korzystanie z usług Google sięgnęły około €200, a jego projekt został zawieszony z powodu nadmiernych nadużyć. Jeden z komentujących stwierdził również, że otrzymał alerty dotyczące użycia zarówno od OpenAI, jak i Anthropic, zanim OpenCode powiadomiło go o naruszeniu bezpieczeństwa.
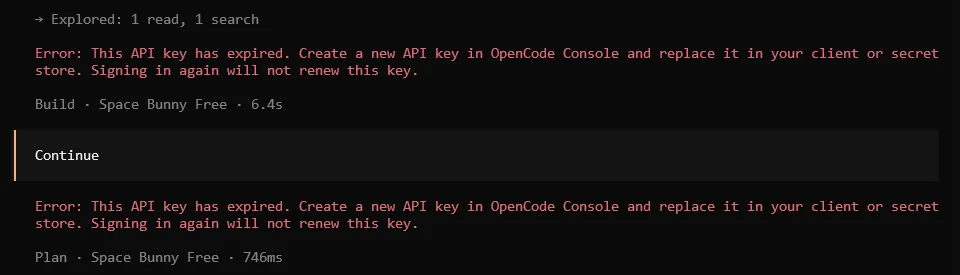
Dostęp do OpenCode również stał się problemem dla niektórych użytkowników. Twierdzą oni, że ich klucze API do usługi OpenCode wygasły, a próby zalogowania się przez Google lub GitHub kończyły się komunikatem „Nie można rozpocząć logowania przez konto społecznościowe”. Jednemu użytkownikowi po kilku próbach udało się w końcu zalogować i wygenerować nowy klucz, natomiast inny stwierdził, że jego nowy klucz nadal nie działa.
OpenCode potwierdziło naruszenie bezpieczeństwa i poinformowało, że dotknęło ono 1,4% użytkowników Console. Firma twierdzi, że poszkodowane konta stanowiły część kont połączonych z zewnętrznymi dostawcami. Wszystkie osoby dotknięte incydentem zostały powiadomione e-mailem, a OpenCode zapewnia, że użytkownicy, którzy nie otrzymali takiej wiadomości, nie zostali nim objęci. Firma powiązała naruszenie z zakrojonym na szeroką skalę atakiem polegającym na destylacji, czyli zbieraniu odpowiedzi modelu AI w celu wytrenowania innego modelu. OpenCode twierdzi, że incydent nadal trwa i że współpracuje z Anthropic, OpenAI i Google, aby mu zaradzić. Użytkownicy dotknięci incydentem zostali poproszeni o unieważnienie i wymianę kluczy dostępu do usług dostawców, zaktualizowanie korzystających z nich aplikacji oraz sprawdzenie ostatniego użycia pod kątem nieoczekiwanej aktywności.
Źródło(-a)
 Add as a preferred source on Google