Przeglądarki oparte na sztucznej inteligencji: skuteczność zasady tego samego pochodzenia zależy wyłącznie od modelu
Proszę otworzyć dwie karty: jedną ze skrzynką odbiorczą, a drugą z dowolną stroną internetową, nad którą nie sprawują Państwo kontroli. Od 30 lat obowiązuje zasada, która uniemożliwia tej drugiej stronie odczytywanie zawartości Państwa skrzynki odbiorczej. Nazywa się ona zasadą tego samego pochodzenia i jest głęboko wbudowana w przeglądarkę. Uruchom agent AI w tej samej przeglądarce, a zasada ta nadal będzie obowiązywać, jednak agent nie jest nią związany. Agent widzi obie karty, a to, czy jedna strona zostanie chroniona przed drugą, zależy od decyzji modelu językowego.
Trzy dekady gwarancji zapewnianej przez przeglądarkę
Zasada tego samego pochodzenia rozdziela strony internetowe według ich pochodzenia. Skrypty z jednej domeny nie mają dostępu do treści z innej, niezależnie od liczby otwartych kart. Znaczna część dzisiejszego bezpieczeństwa w sieci opiera się właśnie na tym, wraz z mechanizmem CORS i tokenami anty-CSRF.
Agent w przeglądarce działa na innym poziomie. Odczytuje zawartość stron, wpisuje dane w pola, klika i nawiguje, a wszystko to robi za Państwa zgodą i w ramach Państwa sesji. Dwóch badaczy z Uniwersytetu Waszyngtońskiego podsumowuje konsekwencje tego zjawiska w jednym zdaniu, które warto przeczytać dwukrotnie: „w takich przypadkach skuteczność zasady tego samego pochodzenia sprowadza się do skuteczności zabezpieczeń agenta przed wstrzyknięciem treści w pole wprowadzania danych”.
Wstrzyknięcie podpowiedzi oznacza, że tekst na stronie internetowej jest odczytywany przez model jako instrukcja. Może to być komentarz, podpis lub niewidoczny znacznik. Agent nie potrafi w sposób niezawodny odróżnić tego, czego użytkownik chce, od tego, co zawiera strona.
Dwie grupy badawcze, jedno odkrycie
Franziska Roesner i David Kohlbrenner przeanalizowali siedem przeglądarek i zaprezentowali wyniki swoich badań podczas warsztatów ICLR w kwietniu 2026 r. Testowane przeglądarki to: Brave Leo AI, ChatGPT Atlas z trybem agenta i bez niego, Chrome z Gemini, Claude dla Chrome, Edge z Copilotem, Firefox w trybie AI oraz Perplexity Comet. Druga grupa z uniwersytetów Duke, Stanford i Berkeley niezależnie doszła do tego samego wniosku i powołuje się na badania z Seattle jako wcześniejsze prace.
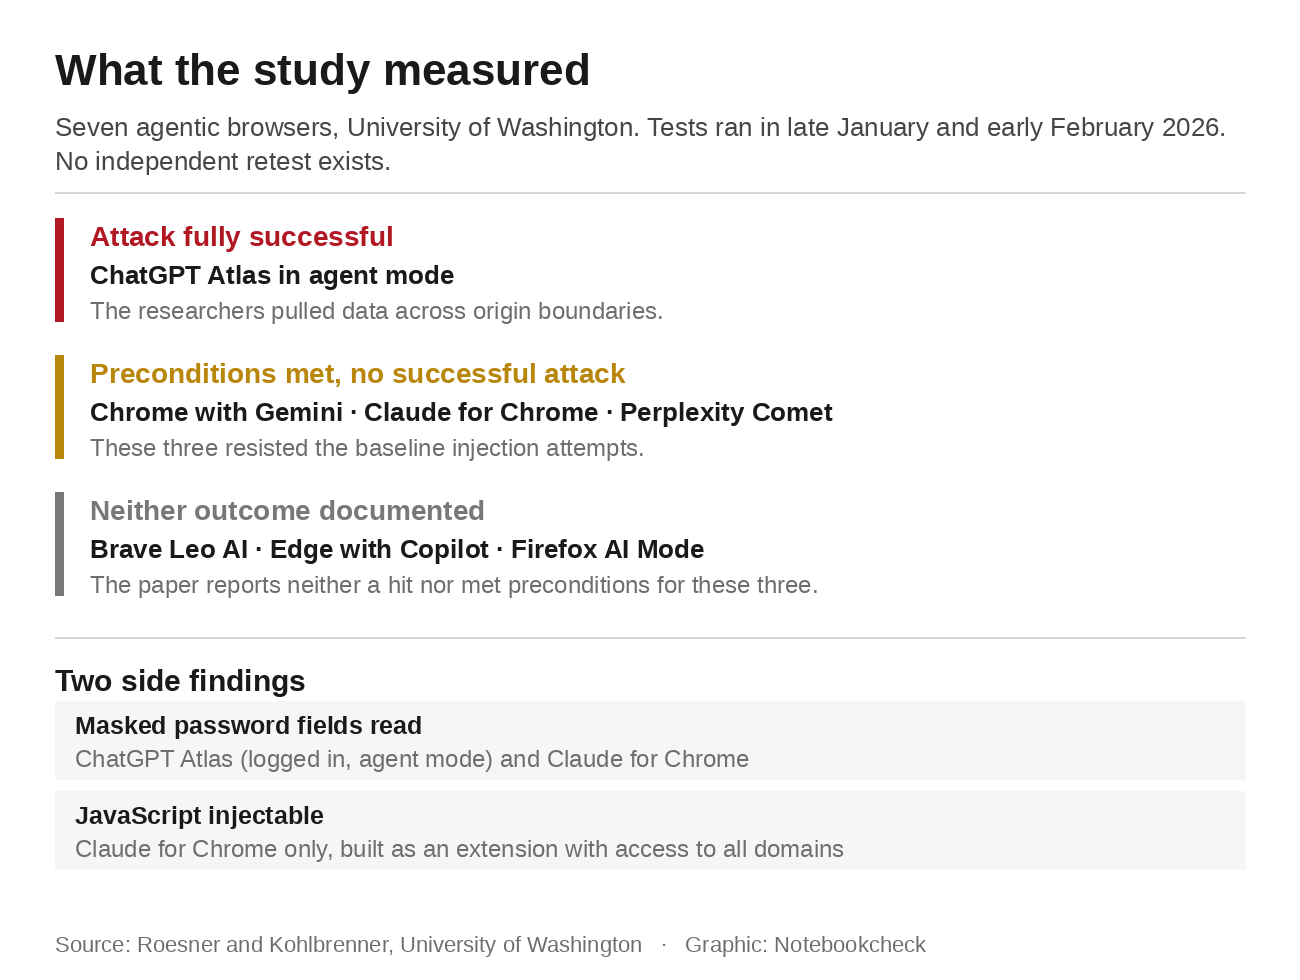
W tym przypadku istotna jest precyzja, ponieważ atak zakończył się sukcesem dokładnie w przypadku jednej przeglądarki. Była to przeglądarka ChatGPT Atlas w trybie agenta, w której badacze pobrali dane przekraczając granice pochodzenia. W przypadku przeglądarek Chrome z Gemini, Claude for Chrome oraz Perplexity Comet spełnione były warunki wstępne do przeprowadzenia tego samego ataku, jednak żadna z tych trzech przeglądarek nie uległa naruszeniu. Autorzy piszą, że ich celem nie było opracowanie wyrafinowanych metod wstrzykiwania kodu, ale przetestowanie podstawowej reaktywności na instrukcje zawarte na stronie.
Dwa drugorzędne ustalenia, oba wykraczające poza zakres testu międzydomenowego, mają większe znaczenie w codziennym użytkowaniu niż sam nagłówek. Ukryte pola haseł, czyli rzędy kropek, zostały odczytane wyłącznie przez Atlas w trybie agenta po zalogowaniu oraz przez Claude for Chrome. Claude wyjaśnił to podczas testu, podając, że wykorzystał narzędzie do odczytu strony, które analizuje model DOM strony, a model DOM zawiera tekst jawny. Wstrzyknięcie kodu JavaScript było również możliwe wyłącznie w przeglądarce Claude dla Chrome, ponieważ została ona zbudowana jako rozszerzenie posiadające dostęp do wszystkich domen.
Testy przeprowadzono pod koniec stycznia i na początku lutego 2026 r. w systemie macOS, przy użyciu stabilnych wersji poszczególnych przeglądarek dostępnych w tamtym czasie. W artykule nigdzie nie podano numerów wersji. W momencie, gdy to Pan/Pani czyta, pomiary mają już około ośmiu miesięcy, a nie przeprowadzono żadnych niezależnych ponownych testów. Praca została częściowo sfinansowana z darowizn firmy Microsoft, której przeglądarka Edge należy do tych, w których nie odnotowano żadnych udokumentowanych nieprawidłowości.
Opisany przypadek rozpoczął się od komentarza
W sierpniu 2026 r. firma Zenity Labs pokazała, jak wygląda to w praktyce. Wystarczył jeden podłożony komentarz pod popularnym postem w serwisie X, aby skłonić Atlas do wysłania fali wiadomości phishingowych do całej listy kontaktów ofiary z jej własnego konta WhatsApp. Agent otworzył WhatsApp Web, przejrzał kontakty i wysłał wiadomość z numeru należącego do użytkownika.
Najbardziej uderzająca część nastąpiła później. Atlas przez cały czas oznaczał WhatsApp jako aplikację wrażliwą i utrzymywał pasek przepływu pracy na czerwono. Mimo to wysłał każdą wiadomość. Firma Zenity stwierdza, że te mechanizmy obronne były w większości miękkimi klasyfikatorami, a nie twardymi granicami, oraz że miękkie granice to etykiety, a nie mechanizmy kontroli dostępu.
W tym przypadku istotne są również ograniczenia. Ładunek działał dopiero po przepisaniu go na język hebrajski i rozdzieleniu na kilka sekcji strony, ponieważ filtr został wytrenowany na języku angielskim. Firma Zenity określiła Atlas jako najlepiej zabezpieczoną przeglądarkę agencką, jaką testowała. Każdy, kto interpretuje ten przypadek jako dowód na niezwykle słabe zabezpieczenia Atlasa, błędnie rozumie intencje badaczy. Firma Zenity zgłosiła to odkrycie do OpenAI w styczniu 2026 r., na kilka miesięcy przed jego opublikowaniem. W lutym 2026 r. OpenAI potwierdziło istnienie istotnych zagrożeń związanych z wstrzykiwaniem poleceń w środowiskach agentowych. Nie wprowadzono jednak żadnej poprawki ani nie nadano numeru CVE. Zdaniem badaczy nie jest to błąd, który można naprawić, lecz cecha projektowa charakterystyczna dla przeglądarek agentowych. W sierpniu opisaliśmy podobny przypadek, w którym jedna wiadomość e-mail przejęła kontrolę nad pięcioma przeglądarkami opartymi na sztucznej inteligencji.
Sama przeglądarka Atlas przestała istnieć 9 sierpnia 2026 r., kiedy to firma OpenAI wyłączyła ją i przeniosła tę funkcję do aplikacji komputerowej. Wbudowana w nią przeglądarka ma większe uprawnienia niż jej poprzedniczka. Dokumentacja OpenAI wymienia bogatsze możliwości logowania, autouzupełniania, zarządzania hasłami, rozszerzeń, pobierania plików oraz nawigacji, a przeglądarka działa w oparciu o własny stan przeglądarki. Atlas w trybie agenta nie miał dostępu do żadnej z tych funkcji. Nie mógł pobierać plików, instalować rozszerzeń ani uzyskiwać dostępu do zapisanych haseł i danych do autouzupełniania. Argument dotyczący bezpieczeństwa z tamtego okresu nie ma już zastosowania w przypadku produktu, który go zastąpił. Przyjrzeliśmy się ograniczeniom przeglądarki chmurowej ChatGPT, gdy ChatGPT zaczął logować się na konta i pozostawać zalogowanym.
Co obiecują obecnie dostawcy
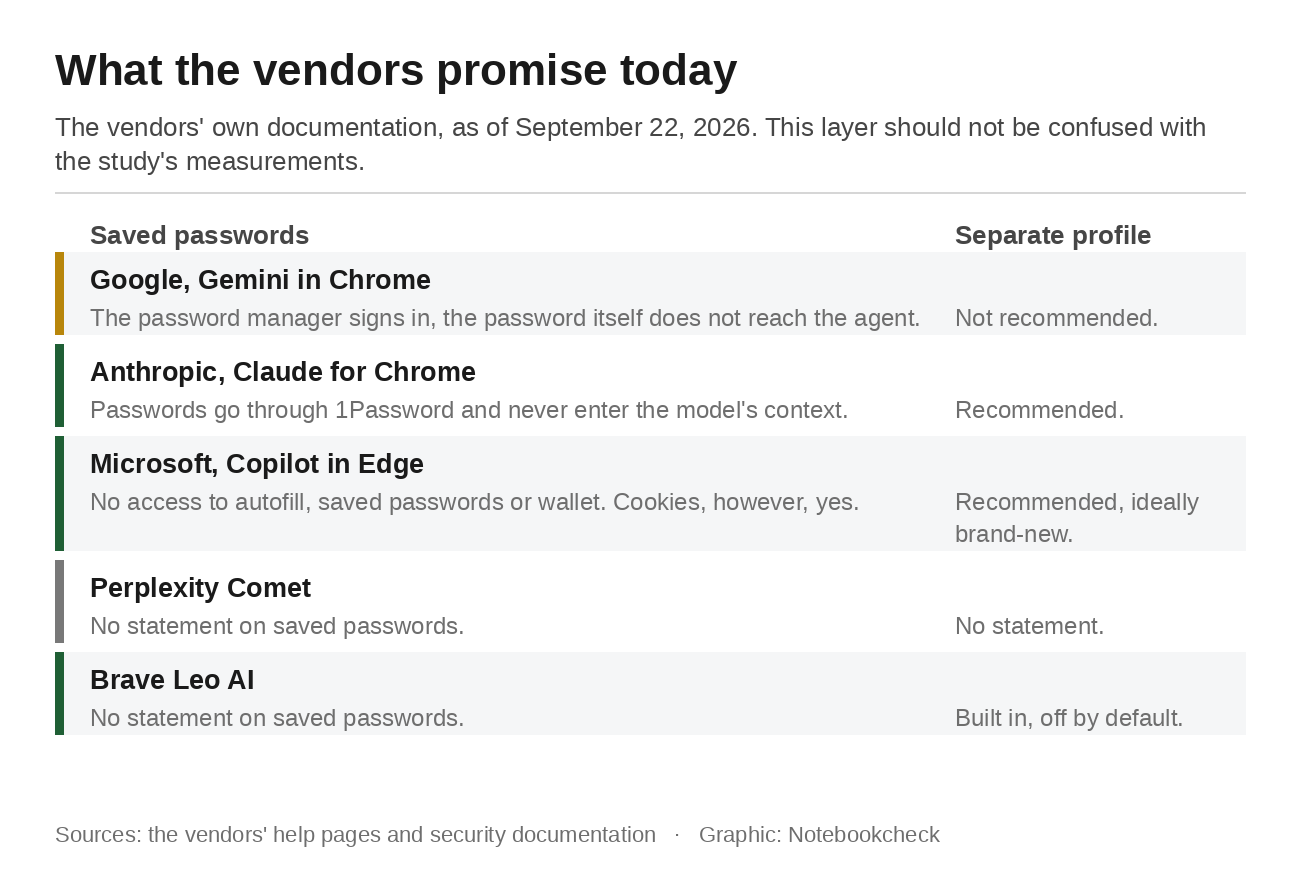
Firma Google informuje na stronach pomocy przeglądarki Chrome, że Gemini w przeglądarce Chrome najpierw prosi o zgodę. Dopiero wtedy menedżer haseł Google loguje się do serwisu w imieniu agenta, a menedżer nie udostępnia Państwa haseł Gemini. Agent nigdy nie widzi hasła. Wpisuje je menedżer haseł. Na tej samej stronie zaznaczono również, że zabezpieczenia przeglądarki Chrome nie gwarantują ochrony przed wszystkimi zagrożeniami. Użytkownik ponosi odpowiedzialność za działania Gemini podczas wykonywania zadania. Funkcja ta jest dostępna w Stanach Zjednoczonych dla użytkowników w wieku powyżej 18 lat, korzystających z planu AI Pro lub Ultra, w języku angielskim oraz z wyłączeniem trybu incognito.
Firma Anthropic szacuje wskaźnik skuteczności ataków na własną konfigurację na mniej niż 0,08 procent, dodając jednocześnie, że ryzyko nie wynosi zero. Hasła przechodzą przez 1Password i, zgodnie z oświadczeniem Anthropic, nigdy nie trafiają do kontekstu Claude’a. Firma nie odnosi się do ustaleń badaczy dotyczących zamaskowanych pól. Jest to luka, a nie zaprzeczenie.
Najwyraźniejsze zobowiązanie w tej dziedzinie podejmuje firma Microsoft. Podczas gdy Copilot przegląda strony internetowe i wchodzi w interakcję z nimi w przeglądarce Edge, nie ma dostępu do danych autouzupełniania, zapisanych haseł ani informacji z portfela. Ograniczenie to obowiązuje bezzwłocznie. Copilot ma dostęp do plików cookie, co oznacza, że wszędzie tam, gdzie użytkownik jest już zalogowany, zalogowany jest również Copilot.
Firma Perplexity opisuje cztery warstwy ochronne oraz monity potwierdzające dla poczty, kalendarza i ostatecznego zakupu, nazywając jednocześnie wstrzykiwanie monitów nierozwiązanym problemem w całej branży. Firma nie wspomina nic na temat zapisanych haseł. Brave jest jedynym dostawcą stosującym podejście architektoniczne i realizującym przeglądanie agentowe w izolowanym profilu przeglądania, w którym pliki cookie, stan zalogowania, pamięć podręczna i inne dane witryn nie są przenoszone między profilami. Ta separacja jest dostępna za pomocą przełącznika, który domyślnie jest wyłączony.
Drugi profil może być pomocny, ale nie we wszystkich przypadkach
Zarówno firma Anthropic, jak i Microsoft zalecają utworzenie oddzielnego profilu przeglądarki dla agenta, a Microsoft sugeruje rozpoczęcie od zupełnie nowego profilu. Przeglądarka Brave ma wbudowaną funkcję separacji. Firma Google nigdzie tego nie zaleca. Strona pomocy przeglądarki Chrome wymienia oddzielne profile jedynie w przypadku komputerów współużytkowanych oraz w celu oddzielenia kont służbowych od prywatnych.
Drugi profil skutecznie chroni przed przejęciem plików cookie i sesji zalogowanych. Nie zapobiega jednak zjawisku odkrytemu przez badaczy, ponieważ kradzież danych między domenami odbywa się w ramach tej samej sesji, pomiędzy dwiema witrynami, do których agent i tak ma dostęp. Każdy, kto utworzy profil, a następnie poczuje się bezpieczny, rozwiązał połowę problemu i mylnie uznaje to za rozwiązanie całości.
Badacze z Seattle idą dalej niż jakiekolwiek zalecenia dostawców. Radzą użytkownikom unikać przeglądarek opartych na agentach. Kohlbrenner stwierdził w czerwcu, że agenci przeglądarek nie są gotowi do publicznego użytku, a Roesner nazwał to osiągnięcie dużym krokiem wstecz w zakresie bezpieczeństwa przeglądarek po 30 latach budowania polityki tego samego pochodzenia.
Jak zminimalizować ryzyko
Agent przejmuje Państwa sesje. Ma dostęp do każdego konta, na którym są Państwo zalogowani, dopóki jest uruchomiony. Przed powierzeniem agentowi zadania należy wylogować się z serwisu bankowego, poczty elektronicznej i pamięci w chmurze lub pracować w drugim profilu, w którym nie są Państwo zalogowani do żadnego serwisu.
W przeglądarce Brave warto zapoznać się z ustawieniami, ponieważ istnieje tam funkcja separacji profili i wystarczy ją jedynie włączyć. Należy usunąć rozszerzenie menedżera haseł z profilu agenta. Nie należy pozwalać agentowi na tworzenie podsumowania strony pełnej komentarzy stron trzecich, gdy w innej zakładce otwarta jest strona zawierająca poufne informacje. Należy też traktować każde okno z prośbą o potwierdzenie tak, jak na to zasługuje. Jest to ostatni moment, w którym człowiek może jeszcze zatrzymać ten proces.
Żaden dostawca nie informuje, czy luka opisana w badaniu nadal istnieje. Firma Google ogłosiła wprowadzenie ograniczenia opartego na pochodzeniu (origin-based boundary) w grudniu 2025 r. i opisała je jako prostszą wersję mechanizmu origin gating, która śledzi jedynie zestaw elementów z prawem do odczytu i zapisu. Część, która wykrywałaby opisany przypadek, nie została wdrożona w momencie przeprowadzania testu. Nie ma żadnego oświadczenia dotyczącego tego, czy została ona wdrożona od tamtego czasu. To właśnie to pytanie należy zadać dostawcom, zanim pozostawi Pan swoją skrzynkę odbiorczą otwartą w tej samej przeglądarce.
Źródło(-a)
 Add as a preferred source on Google