Atak na FBI ujawnia, że agencja zatrudnia własnych agentów ds. cyberwywiadu
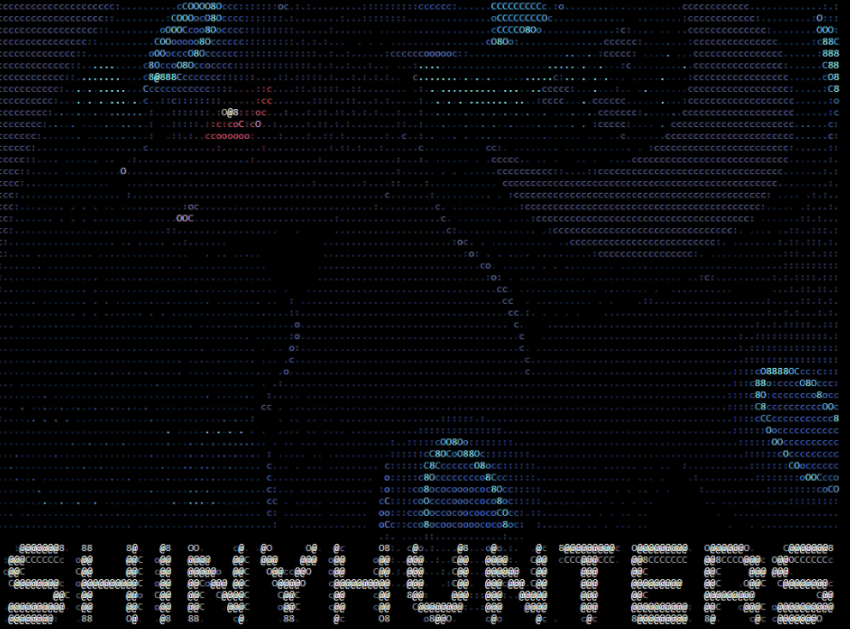
Pod koniec września grupa hakerska ShinyHunters opublikowała informacje szczegółowo opisujące, jak twierdzili, zakrojony na szeroką skalę i niezwykle skuteczny cyberatak na Federalne Biuro Śledcze Stanów Zjednoczonych (FBI). Zgodnie z komunikatami i oświadczeniami przekazanymi bezpośrednio przez tę grupę hakerzy wniknęli głęboko w infrastrukturę agencji, wykorzystując lukę typu zero-day w oprogramowaniu Oracle, i pozyskali poufne dane osobowe agentów federalnych oraz kandydatów ubiegających się o pracę w FBI.
Zamiast po cichu ujawniać dane, hakerzy przyjęli agresywną postawę. Po tym, jak FBI początkowo bagatelizowało zakres i skutki tych doniesień, ShinyHunters publicznie zareagowało, domagając się od agencji oficjalnych przeprosin oraz natychmiastowego wycofania publicznych oświadczeń podważających zasadność przeprowadzonych przez nich ataków. Grupa przedstawiła to naruszenie nie tylko jako zwykłą kradzież danych, ale jako dowód głębokiej podatności na ataki w ramach wewnętrznej infrastruktury agencji, systemów śledzenia personelu oraz bezpieczeństwa operacyjnego.
Według doniesień serwisu 404 Media opartych na komunikatach grupy, ujawnione szczegóły rzekomo zawierały konkretne informacje pozwalające zidentyfikować agentów należących do jednostek cyberbezpieczeństwa i operacji FBI. Uderza to w sam rdzeń mechanizmów śledczych agencji, potencjalnie ujawniając metody i personel zwykle chroniony wieloma warstwami tajemnicy.
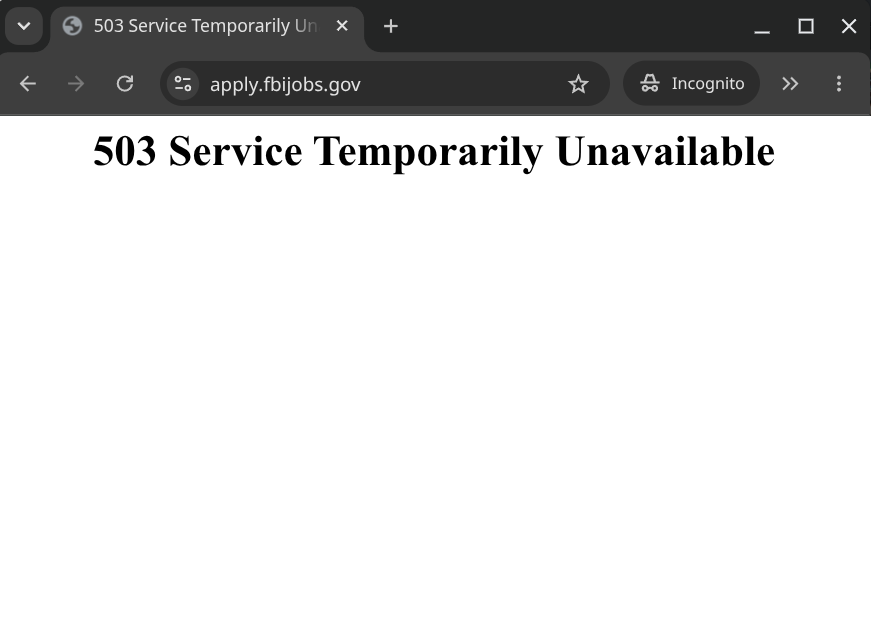
Chociaż FBI oświadczyło, że aktywnie bada tę sprawę, skutki i reperkusje wizerunkowe były natychmiastowe i pogłębiły się, gdy agencja musiała wyłączyć domenę apply.fbijobs.gov po tym, jak grupa ShinyHunters przejęła stronę w celu wyświetlenia własnego komunikatu. Strona nadal nie działa i prawdopodobnie miną tygodnie, zanim uda się w pełni ocenić skalę naruszenia.
Źródło(-a)
 Add as a preferred source on Google