Atak hakerski na lodówki w supermarketach wymierzony w inteligentne sterowniki zagraża łańcuchowi dostaw żywności
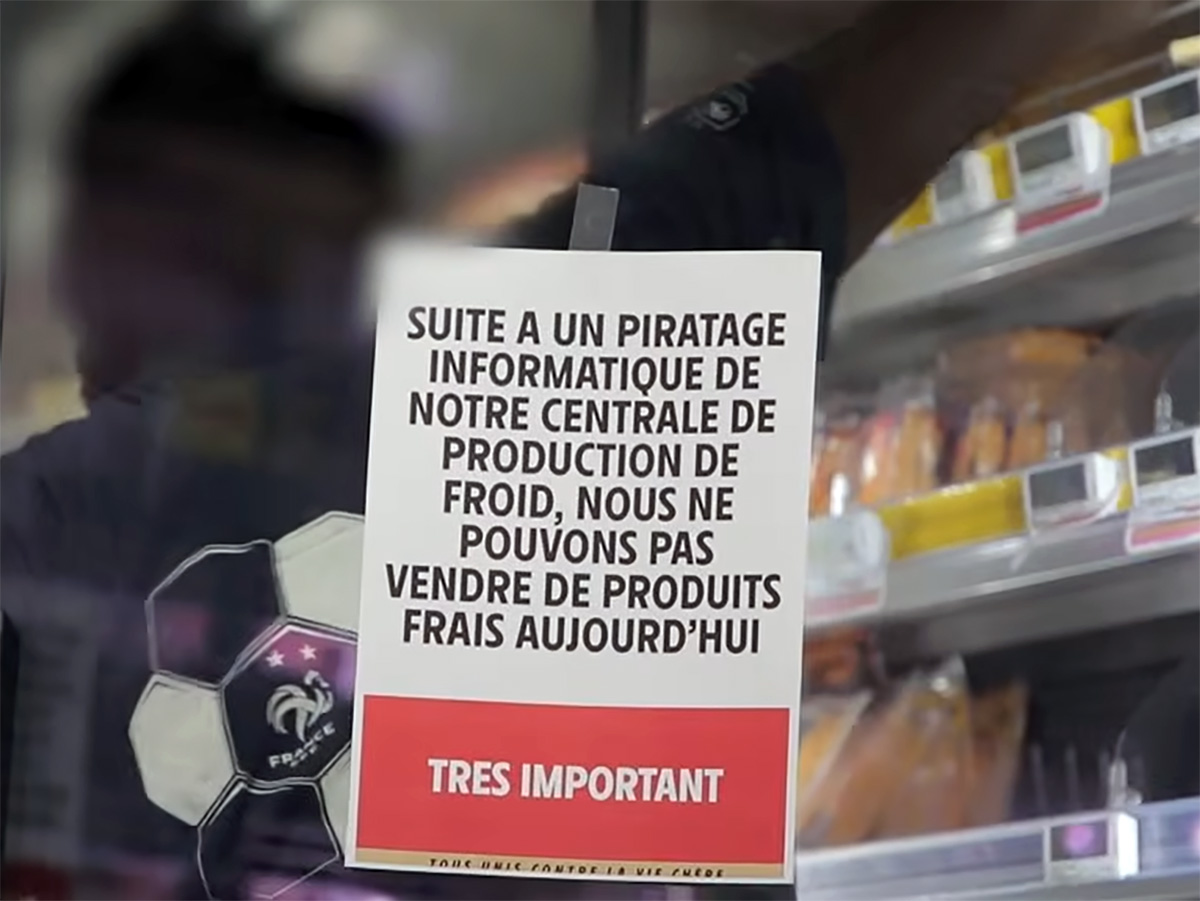
W ramach tego, co można określić jedynie jako nowe, poważne zagrożenie dla łańcucha dostaw żywności, cyberprzestępcy włamali się do inteligentnych sterowników temperatury dużej sieci supermarketów we Francji, a całą żywność trzeba było wyrzucić.
Straty związane ze zmarnowaną żywnością wyniosły dziesiątki milionów euro, ale to nie konsekwencje finansowe postawiły francuskie służby cyberobrony w stan najwyższej gotowości.
W nocy 11 października napastnicy przejęli sterowniki chłodnicze w setkach francuskich supermarketów i przełączyli lodówki oraz zamrażarki w tryb rozmrażania, a temperatury według doniesień sięgnęły 50°C. Les Mousquetaires, właściciel Intermarché, informuje, że poszkodowane sklepy musiały wyrzucić wszystkie produkty objęte skutkami ataku, a szef grupy spodziewa się strat rzędu dziesiątek milionów euro. Ucierpiały również Carrefour, Coopérative U, Monoprix i E.Leclerc, choć niektóre sieci twierdzą, że szybka reakcja personelu pozwoliła uratować większość zapasów.
Punktem wejścia był zdalny sterownik zarządzający chłodzeniem w sklepie, głównie modele Danfoss AK-SM i AK-SC, którymi firmy obsługujące instalacje chłodnicze zarządzają przez internet. Danfoss twierdzi, że większość z nich to starsze urządzenia, które nie otrzymują już aktualizacji. Francuski CERT-FR rozszerzył od tego czasu swój alert o urządzenia Copeland xWeb i Dixell xWeb. Ostrzega również, że przywracanie ustawień fabrycznych w niewspieranym sprzęcie jest bezcelowe, ponieważ urządzenie po prostu ponownie padnie ofiarą włamania. Nikt nie przyznał się do odpowiedzialności, a sposób, w jaki napastnicy uzyskali dostęp, pozostaje na razie niepotwierdzony.
Hakerzy biorą jednak na cel właśnie taki zapomniany sprzęt z panelem zarządzania dostępnym w publicznym internecie, prawdopodobnie zainstalowany przed laty przez wykonawcę, który później już o nim nie myślał. Badacze z Claroty ostrzegali w sierpniu przed tysiącami niezabezpieczonych interfejsów Danfoss, a sam Danfoss odnotował podobne ataki na supermarkety w Rosji i Izraelu już w 2022 roku.
To jednak wpływ na dostawy żywności sprawia, że włamanie stanowi realne zagrożenie, ponieważ supermarkety działają przy niskich marżach i ściśle zaplanowanej rotacji zapasów, a zepsutej żywności nie da się zastąpić z dnia na dzień. Atak na sklepy w stolicy wrogiego kraju doprowadzi na przykład do opustoszenia półek, a Reuters cytuje analityka, według którego podobne przypadki odnotowano również w Hiszpanii, Portugalii, Polsce, Niemczech i Belgii.
Na razie takie ataki hakerskie na infrastrukturę publiczną wydają się raczej demonstracją możliwości, służącą sprawdzeniu zdolności i reakcji. W 2021 roku napastnik uzyskał dostęp do systemów stacji uzdatniania wody w Oldsmar na Florydzie i próbował zwiększyć stężenie ługu, a powstrzymał go jedynie operator, który zauważył poruszający się kursor. W 2015 roku awaria ukraińskiej sieci elektroenergetycznej pozbawiła prądu około 230 000 odbiorców. Colonial Pipeline i zakłady przetwórstwa mięsnego JBS również stanęły wówczas z powodu ransomware, a wschodnie wybrzeże USA odczuło niedobory paliwa.
We wszystkich przypadkach źródłem problemu wydają się systemy dostępne z internetu i słabo zabezpieczone, choć można temu zaradzić prostymi działaniami, które często są pomijane. Analitycy cyberbezpieczeństwa sugerują odłączenie sterowników od publicznego internetu, zabezpieczenie zdalnego dostępu za pomocą VPN i wymianę przestarzałego sprzętu podłączonego do sieci zamiast liczenia na szczęście, nawet jeśli nadal działa on bez zarzutu.
 Add as a preferred source on Google